
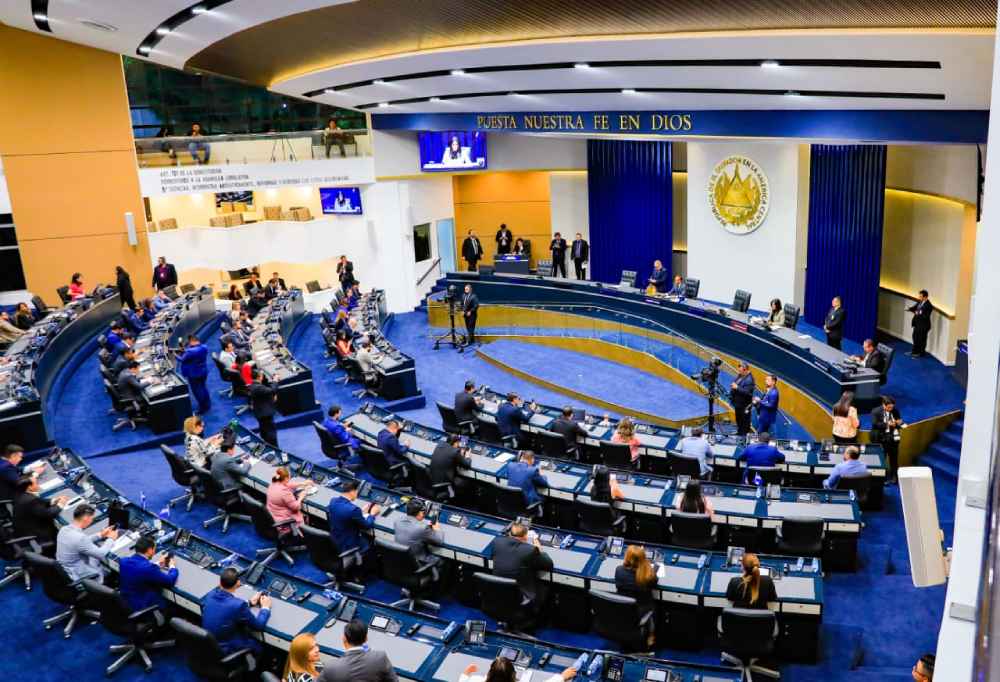
La Asamblea Legislativa aprobó con 57 votos reformas a la Ley para la Protección de Datos Personales que modifican la manera en que ciudadanos, empresas e instituciones deberán gestionar la información personal. Uno de los principales cambios es que las empresas privadas ya no estarán obligadas expresamente a nombrar un delegado de protección de datos.
La reforma fue aprobada el jueves 17 de septiembre mediante dispensa de trámites. La iniciativa fue presentada por el Ejecutivo a través del Ministerio de Seguridad Pública y Justicia.
Hasta ahora, la ley contemplaba al delegado de protección de datos como la figura encargada de velar por el ejercicio de los denominados derechos ARCO-POL: Acceso, Rectificación, Cancelación, Oposición, Portabilidad, Olvido y Limitación.
Con las modificaciones, una persona podrá dirigir su solicitud directamente a la empresa, institución u organización que tenga o utilice su información.
¿Qué cambia con sus datos personales?
Para el ciudadano, el cambio principal está en a quién debe acudir.
Por ejemplo, si una empresa posee información personal de un cliente y este quiere conocerla, corregirla, solicitar su eliminación o ejercer alguno de los otros derechos reconocidos por la ley, podrá presentar la petición directamente ante esa empresa.
Que las compañías privadas ya no tengan la obligación legal de nombrar un delegado no significa que queden exentas de cumplir la ley. Las responsabilidades relacionadas con esas solicitudes pasan al sujeto obligado, es decir, a la organización que posee o utiliza la información.
El plazo general reportado para responder las solicitudes ARCO-POL se mantiene en 20 días hábiles.
Además, cuando una persona solicite rectificar información deberá quedar constancia de que esos datos están en proceso de corrección.
Si la información ya fue compartida con terceros, estos deberán ser informados sobre su corrección, actualización o eliminación dentro de los cinco días hábiles posteriores a que se determine que la solicitud procede.
La reforma también establece cinco días hábiles para atender una petición de retiro del consentimiento para el tratamiento de información personal.
¿Y las instituciones públicas?
En el sector público sí continuará siendo obligatorio contar con un delegado de protección de datos.
La reforma permite, sin embargo, que esa función sea ejercida por el mismo Oficial de Información de la institución.
La Agencia de Ciberseguridad del Estado (ACE), según la explicación presentada durante la plenaria, conservará sus facultades de supervisión, control e inspección.
También se incorpora la figura de Director de Protección de Datos Personales dentro de la ACE, quien asistirá al director general y conocerá procedimientos administrativos sancionadores.
La diputada Dania González, de Nuevas Ideas, sostuvo durante la discusión que la modificación no reduce los derechos existentes.
“Nosotros mantenemos los derechos, mantenemos todas las garantías, mantenemos la rectoría y lo que estamos modernizando es el mecanismo de cumplimiento”, afirmó.
Según González, la intención es reducir la rigidez administrativa y permitir mayor flexibilidad en la organización interna de cada sujeto obligado.
Durante la plenaria también surgieron cuestionamientos sobre la aplicación de las modificaciones. La diputada Claudia Ortiz, de Vamos, cuestionó cómo quedarían algunas disposiciones de la ley después de eliminar la obligatoriedad del delegado para el sector privado.
La reforma modifica así la estructura utilizada para atender las solicitudes, pero mantiene los derechos reconocidos a los titulares de la información y las obligaciones de las entidades que almacenan o procesan datos personales.

